Zenn (AI)Japan
認証認可をゼロから学ぶ #4 サービス同士は、どう信用し合うのか(APIキー・ワークロードID・Token Exchange)
1. 前回のおさらいと、今回のテーマ ここまでは、主に 人間 が相手でした。 #1〜#2:人間のログイン(パスキー、セッション、OIDC) #3:ログインした人に、何を許すか(RBAC、ABAC、ReBACなど) しかし、現代のシステムでは、サービスが、別のサービスを呼び出す 場面がたくさんあります。AIエージェントがツールを呼ぶのも、まさにこれです。 今回のテーマは、次の問いです。
Read at Zenn (AI) ↗More from Zenn (AI) on Accept All
JapanClaude Codeで最近使っているTips【2026/11】 Zenn (AI)
Japanclaude managed agentsで、星1〜2の新着飲食店レビューを毎晩パトロールする Zenn (AI)
JapanAnthropic、「Claude Fable 5.2」と「Claude Mythos 5.2」発表 API料金2割下げ、出力は最大30%高速化 ITmedia AI+

Japan「MCPはもう特別な存在ではない」――その普及と“仕様改訂”がもたらした転換点 ITmedia AI+
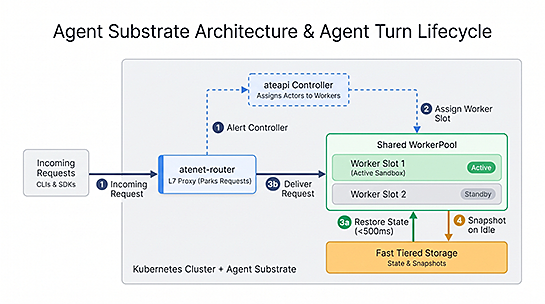
JapanGoogle、Kubernetesで10倍高密度にAIエージェントを実行可能にする「Agent Sustrate」と「gVisor」、オープンソースとしてCNCFに寄贈と発表 Publickey