GitHub ChangelogGitHub
Code scanning AI Scan no longer requires CodeQL default setup
You can now use AI Scan for pull requests to find security vulnerabilities, even when CodeQL default setup isn’t enabled on a repository.
Read at GitHub Changelog ↗More from GitHub Changelog on Accept All
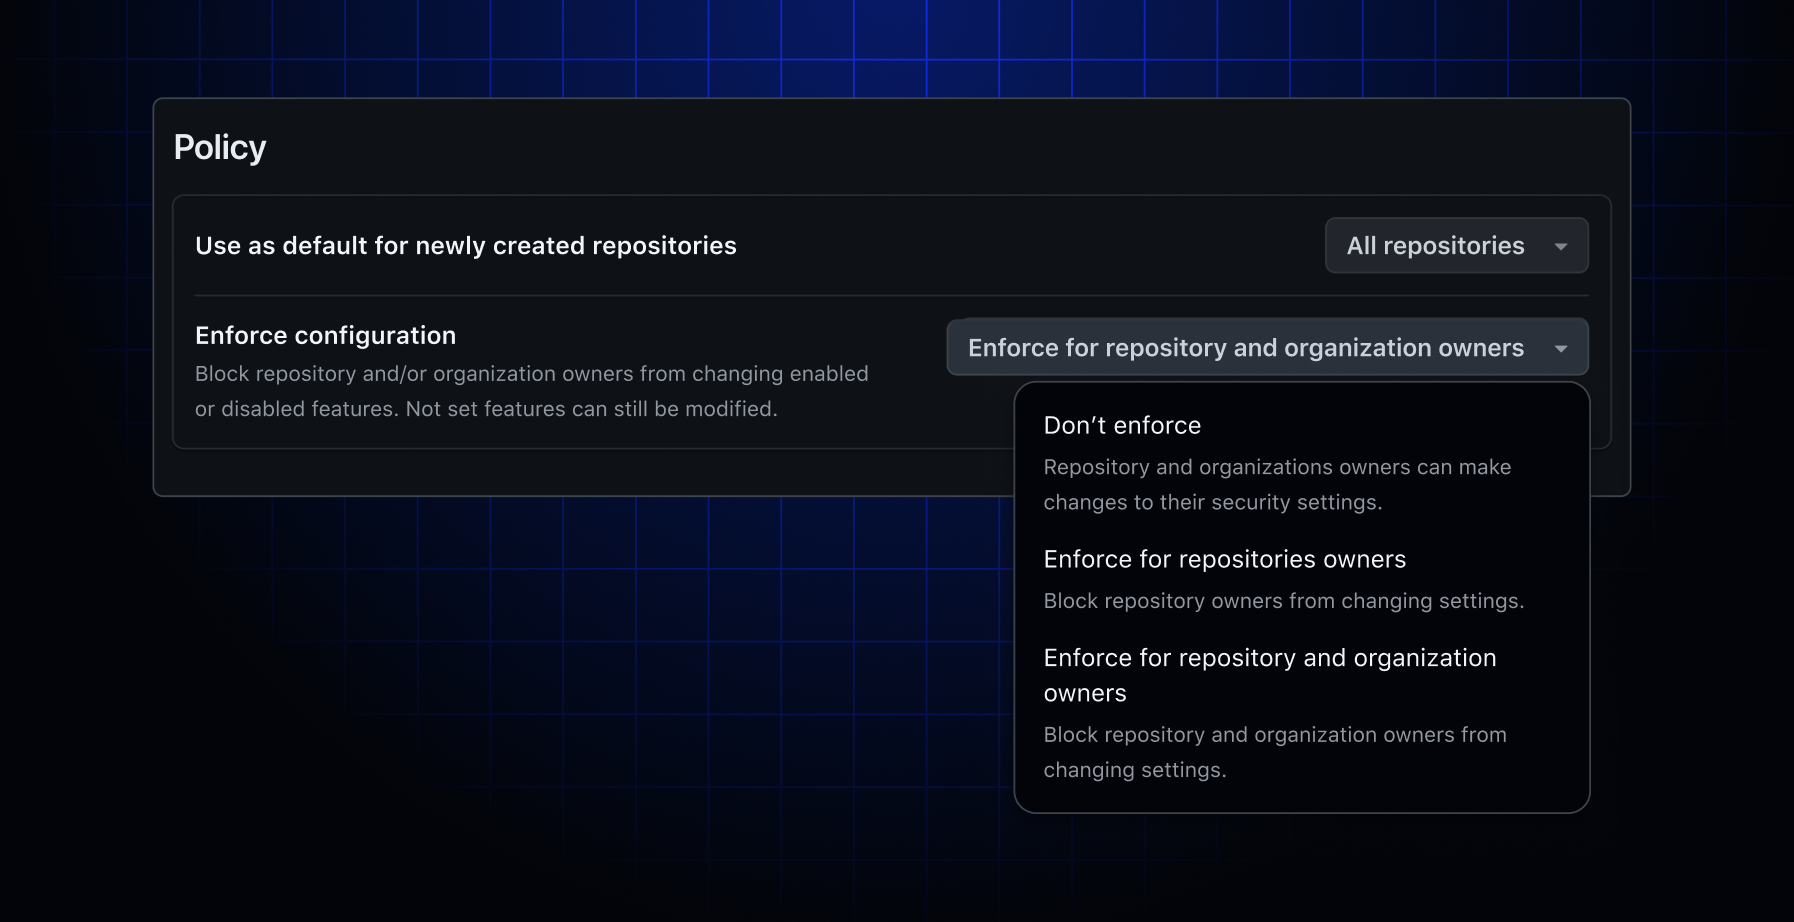
GitHubEnforce GitHub Advanced Security configurations GitHub Changelog
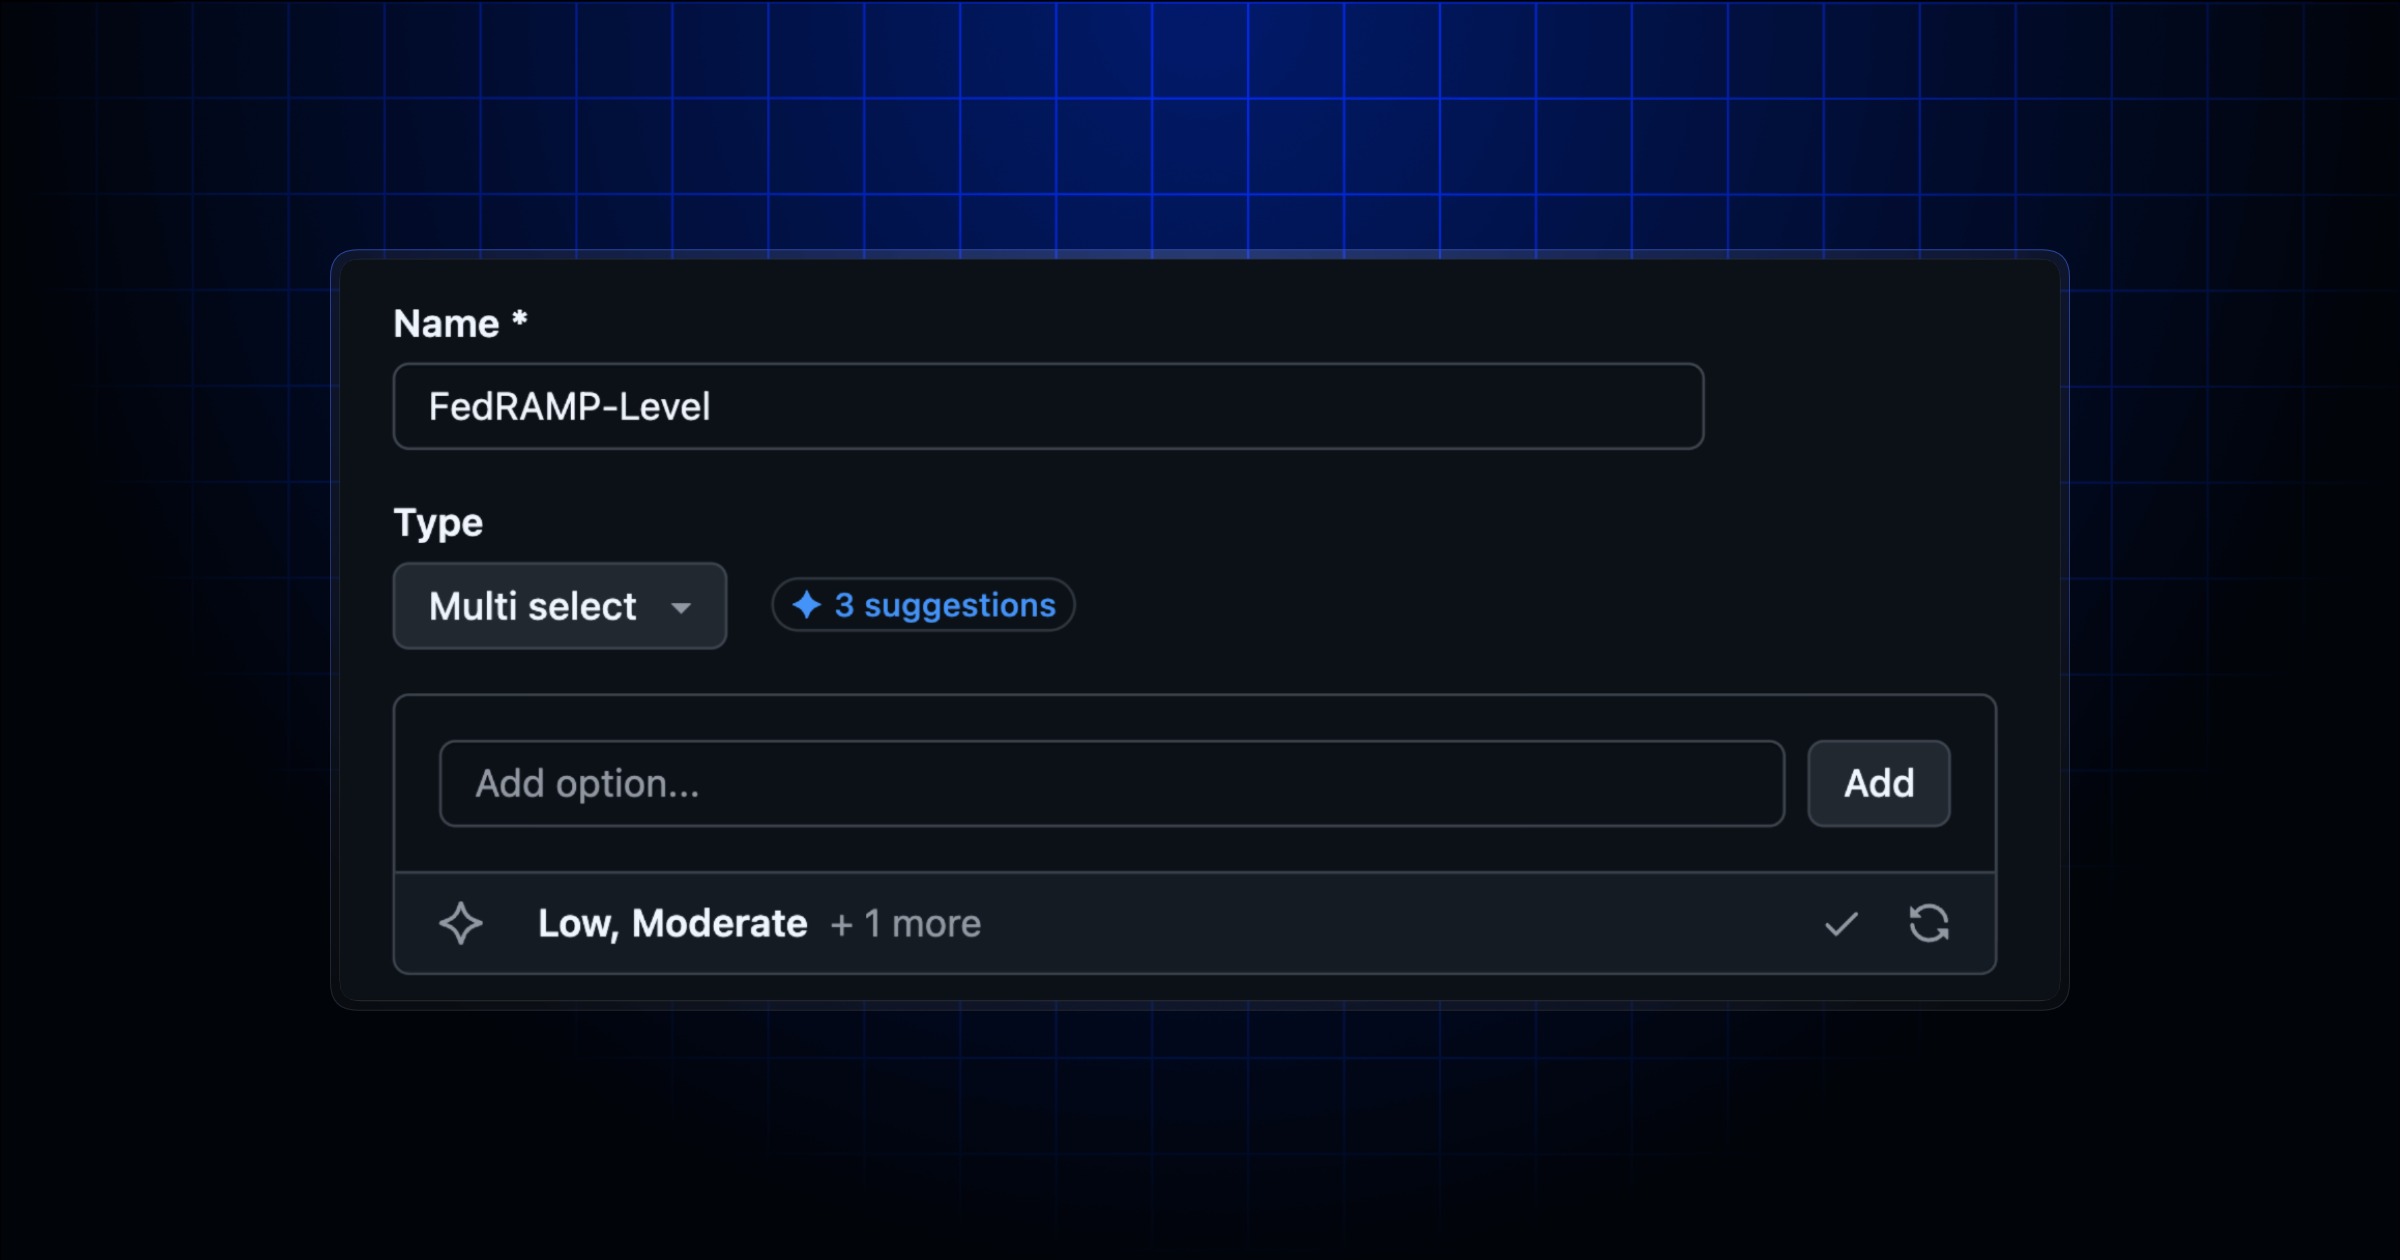
GitHubGitHub Copilot suggests custom properties definitions GitHub Changelog
GitHubSHA-1 in HTTPS on GitHub sunset GitHub Changelog
GitHubConfigure cost and quality in Copilot auto model selection GitHub Changelog
GitHubProfiles now show your highest achievement badge tier GitHub Changelog
