gihyo.jpJapan
eMudhraの中間CAの秘密鍵が公開された証明書から復元可能と判明、pip・uvなどの開発ツールに修正版

認証局eMudhraの中間CA証明書8件で、公開された証明書から秘密鍵を復元できる問題が判明した。このうちTLS用の中間CAの秘密鍵を使えば、攻撃者が偽のHTTPS証明書を作成できる。Python関連ツールやGo、Node.js、Rustなどで、対策を取り込んだ更新版が提供されている。
Read at gihyo.jp ↗Related

JapanMicrosoft、TypeScript 7.1 Betaを公開 ——型検査を高速化し外部ツール向けAPIを追加 gihyo.jp
JapanCloudflare、TypeScriptをRustに移植した「tsrs」を発表。TypeScript 7より最大で70%少ないメモリで8倍速。今後、LSPなどTypeScriptの全機能をサポート予定 Publickey
JapanAWS LambdaでNext.jsやHonoなどNode.jsフレームワークとアプリをそのままデプロイ、実行できる「AWS Lambda Web Functions」発表 Publickey
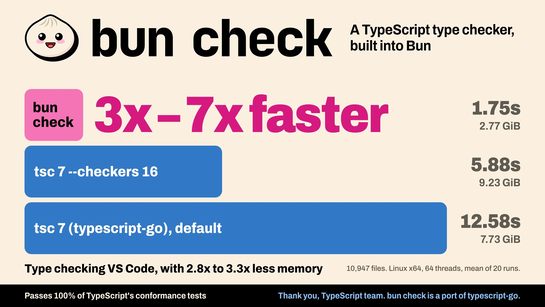
JapanAnthropicのBun、TypeScript 7よりも3倍以上高速なTypeScript型チェッカーを搭載。Bunの新バージョン1.4.3で Publickey
JapanDeno開発元がCloudflareに合流。Denoの開発は終了へ、今後はCloudflare WorkersとDurable Objectsのオープンソース実装に注力 Publickey
