PyPI BlogLanguages
Token Exfiltration Campaign via GitHub Actions Workflows

Summary I recently responded to an attack campaign where malicious actors injected code into GitHub Actions workflows attempting to steal PyPI publishing tokens.
Read at PyPI Blog ↗Related

LanguagesPyPI now serves project status markers in API responses PyPI Blog
LanguagesFresh 2.0 Graduates to Beta, Adds Vite Support Deno Blog
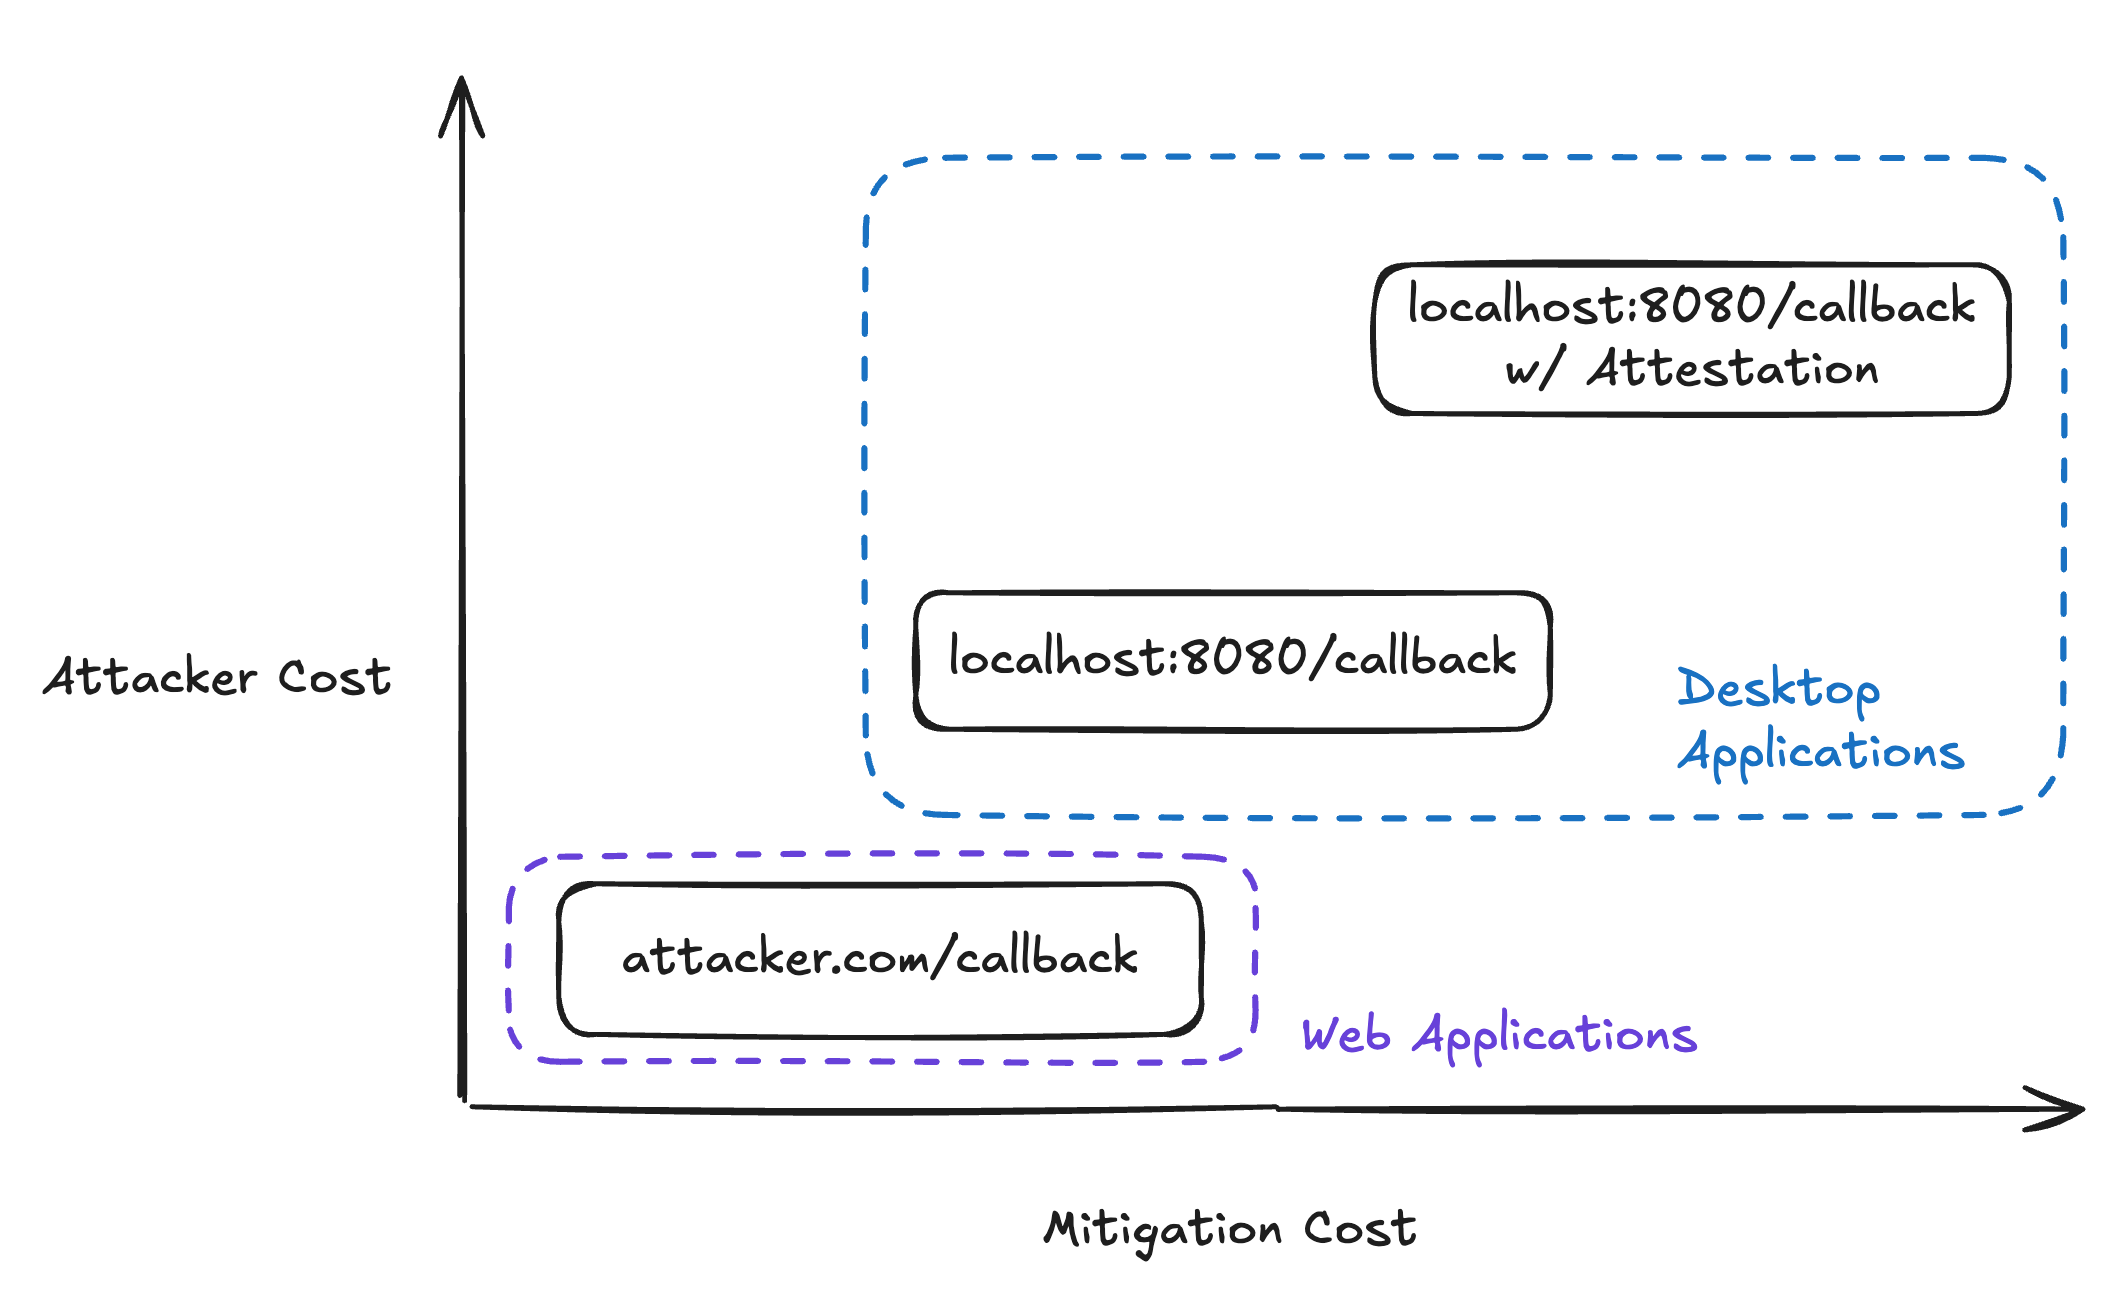
ToolsEvolving OAuth Client Registration in the Model Context Protocol MCP Blog
ToolsAnnouncing Replicate's remote MCP server Replicate Blog
ToolsMCP Prompts: Building Workflow Automation MCP Blog